¿Qué es el DNS Anycast y Por Qué lo Necesitas?
Actualizado marzo 2026 8 min de lectura Equipo RemarkableCloud
¿Qué es el DNS Anycast, y por qué lo necesitas?
Cada vez que alguien visita tu sitio web, su navegador empieza enviando una consulta DNS: “¿dónde está el servidor de este dominio?” La respuesta a esa consulta determina qué tan rápido inicia la conexión, si el sitio carga siquiera cuando un servidor está inalcanzable, y qué tan resiliente es la infraestructura bajo ataque o falla.
Míralo en acción: el verificador de propagación DNS muestra resolvers anycast respondiendo en vivo, y el test de salud DNS califica tu zona completa.
El DNS Anycast es la tecnología que hace ese primer paso más rápido, más confiable y más resistente a ataques. Entender cómo funciona: y en qué se diferencia del enrutamiento DNS tradicional: te ayuda a tomar mejores decisiones sobre tu infraestructura de hosting y la configuración de tu dominio.
Puntos clave
- El DNS Anycast asigna la misma dirección IP a múltiples servidores DNS en el mundo. Las consultas se enrutan al más cercano automáticamente.
- El DNS unicast (tradicional) enruta todas las consultas a un servidor específico, sin importar la ubicación del visitante.
- Anycast reduce el tiempo de resolución de DNS, absorbe ataques DDoS distribuyendo el tráfico, y da failover automático cuando un nodo se cae.
- La mayoría de los proveedores de DNS de calidad usan Anycast por defecto. No es algo que configures: es una característica de la red del proveedor.
Cómo funciona el DNS: la base
Antes de que Anycast tenga sentido, la base tiene que estar clara. Cuando un visitante escribe tu dominio en un navegador, esto pasa en menos de un segundo:
- El navegador revisa su caché local. Si tiene un registro DNS reciente de tu dominio, lo usa.
- Si no, le pregunta al resolver del sistema operativo, que revisa su propia caché.
- Si aún no está en caché, el resolver consulta un servidor DNS recursivo (a menudo provisto por el ISP o un resolver público como 8.8.8.8).
- Ese resolver recursivo consulta los nameservers autoritativos de tu dominio para obtener la dirección IP actual.
- La dirección IP se devuelve, se cachea, y el navegador se conecta a tu servidor.
Los nameservers autoritativos del paso 4 son lo que tu registrador de dominios o proveedor de DNS controla. Aquí es donde Anycast vs unicast hace una diferencia real.
DNS unicast: un servidor, una ubicación
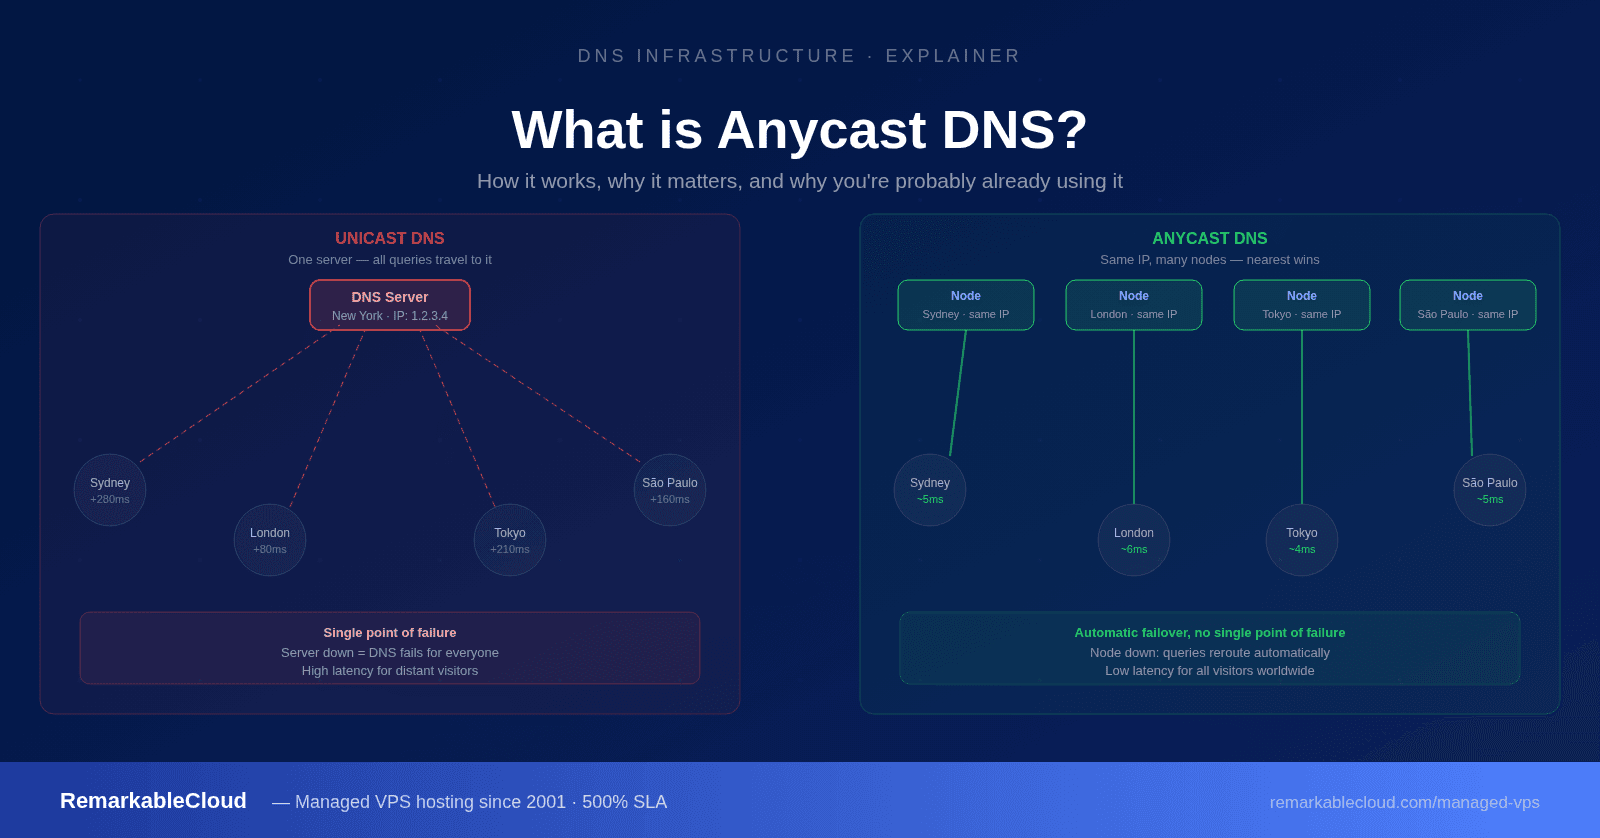
El DNS unicast tradicional funciona como cualquier otra comunicación de red punto a punto: una dirección IP específica apunta a un servidor físico específico en una ubicación específica. Cada consulta DNS de tu dominio va a ese servidor, sin importar dónde esté el visitante en el mundo.
Si tu nameserver autoritativo está en Nueva York, un visitante en Sídney, Tokio o Frankfurt igual envía su consulta DNS hasta Nueva York y espera que la respuesta viaje de vuelta. Para la mayoría de los sitios web esto agrega de 50 a 300ms antes de que la conexión siquiera empiece. También significa que si ese servidor se cae por cualquier razón, la resolución DNS de todo tu dominio falla hasta que vuelva.
DNS Anycast: la misma dirección, muchas ubicaciones
El DNS Anycast resuelve esto anunciando la misma dirección IP desde múltiples ubicaciones simultáneamente. La infraestructura de red: routers usando BGP (Border Gateway Protocol): enruta automáticamente cada consulta DNS al servidor más cercano que anuncia esa dirección IP.
Desde la perspectiva del navegador del visitante, está haciendo una solicitud a una sola dirección IP. Por debajo, esa solicitud está yendo a un servidor en la misma región que el visitante: no a un solo servidor al otro lado del planeta.
DNS unicast vs DNS Anycast
DNS UNICAST
1 servidor (NY)
Sídney
Tokio
Frankfurt
Todas las consultas viajan a una ubicación Alta latencia para visitantes distantes
DNS ANYCAST
Nodo (Sídney) misma IP
Nodo (Tokio) misma IP
Nodo (Frankfurt) misma IP
Sídney
Tokio
Frankfurt
Cada consulta va al nodo más cercano Latencia mínima para todos los visitantes
Por qué el DNS Anycast importa para tu sitio web
Resolución de DNS más rápida globalmente
La resolución de DNS ocurre antes de que tu servidor reciba una sola solicitud. Recortar 100ms del tiempo de resolución de DNS mejora el tiempo de carga para cada visitante, en cada página, sin tocar tu servidor ni tu aplicación. Para visitantes cerca de los servidores de tu proveedor de DNS, unicast es rápido. Para visitantes en otras regiones, Anycast es medíblemente más rápido porque el nameserver autoritativo está geográficamente cerca de ellos.
Failover automático cuando un nodo se cae
Con DNS unicast, si tu nameserver autoritativo se cae, la resolución DNS de tu dominio falla por completo hasta que el servidor se recupere o actualices los registros manualmente. Con Anycast, si un nodo de una región se cae, el enrutamiento BGP redirige automáticamente las consultas al siguiente nodo más cercano. Los usuarios de la región afectada experimentan un tiempo de resolución de DNS ligeramente mayor mientras sus consultas se reenrutan: pero la resolución no falla. Desde la perspectiva del usuario, el sitio sigue arriba.
Absorción de DDoS
La infraestructura de DNS es un objetivo común de DDoS. Un ataque volumétrico grande contra un servidor DNS unicast satura el ancho de banda y la capacidad de red de un solo servidor, tumbando el DNS de todo el dominio. Contra una red Anycast, el mismo tráfico de ataque se distribuye entre todos los nodos de la red. Cada nodo absorbe una fracción del ataque. Los proveedores con redes Anycast grandes: cientos de Tbps de capacidad total: pueden absorber ataques que abrumarían instantáneamente a cualquier servidor individual. Por eso todos los grandes proveedores de DNS resilientes a DDoS usan Anycast.
Distribución de carga
Los dominios de alto tráfico generan volúmenes enormes de consultas DNS. Anycast distribuye naturalmente esa carga de consultas entre los nodos regionales según la proximidad geográfica. Ningún servidor se vuelve cuello de botella, y agregar capacidad a la capa de DNS significa desplegar nodos adicionales en vez de escalar verticalmente un solo servidor.
Unicast vs Anycast: las diferencias clave
| Factor | DNS unicast | DNS Anycast |
|---|---|---|
| Asignación de IP | Una IP, un servidor, una ubicación | Una IP, muchos servidores, muchas ubicaciones |
| Enrutamiento de consultas | Todas las consultas al mismo servidor | Cada consulta se enruta al nodo más cercano |
| Latencia global | Alta para visitantes distantes | Baja para todos los visitantes |
| Punto único de falla | Sí: servidor caído = DNS falla | No: las consultas se reenrutan automáticamente |
| Resiliencia a DDoS | Vulnerable: un solo objetivo | Absorción distribuida |
| Distribución de carga | Toda la carga en un servidor | Distribuida por geografía |
| Complejidad de configuración | Simple | La maneja el proveedor |
| Quién lo usa | Despliegues pequeños o heredados | Cloudflare, AWS Route 53, BunnyCDN DNS, proveedores grandes |
Dónde encaja el DNS Anycast en tu infraestructura
El DNS Anycast maneja la capa de resolución del dominio: no afecta lo que pasa una vez que el navegador de un visitante se conecta a tu servidor. Tu servidor de origen sigue procesando solicitudes y tu infraestructura de hosting sigue determinando el rendimiento bajo carga.
El cuadro completo de una infraestructura web rápida y resiliente involucra varias capas:
- DNS Anycast: resolución de dominio rápida y resiliente globalmente
- CDN (por ejemplo BunnyCDN): contenido cacheado servido desde nodos de borde cercanos a los visitantes
- Servidor de origen: maneja las solicitudes dinámicas, procesa PHP y consultas de base de datos
- Administración del servidor: mantiene el origen saludable con monitoreo, actualizaciones y respuesta a incidentes
Cada capa maneja una parte distinta del cuadro de rendimiento y confiabilidad. El DNS Anycast mejora el primer paso. Un CDN mejora la entrega de contenido cacheado. Un VPS bien administrado maneja todo lo que no se puede cachear.
El VPS administrado de RemarkableCloud maneja la capa 4: el servidor de origen. La salud, el uptime y el rendimiento del servidor se administran proactivamente. El SLA del 500% cubre la parte que el DNS y el CDN no pueden.
¿Necesitas configurar el DNS Anycast?
Para la mayoría de los dueños de sitios y clientes de hosting, la respuesta es no: ya está configurado para ti. La mayoría de los proveedores de DNS de calidad opera redes Anycast por defecto. Cuando usas Cloudflare DNS, AWS Route 53, BunnyCDN DNS u otro proveedor de DNS de grado empresarial, ya estás usando Anycast sin hacer nada específico para habilitarlo.
Lo que sí necesitas hacer es elegir un proveedor de DNS que opere una red Anycast en vez de un nameserver unicast. Si tu dominio actualmente usa los nameservers predeterminados de tu registrador (a menudo con nombres como ns1.nombredelregistrador.com), verifica si esos nameservers son Anycast. Muchos registradores de bajo costo aún dan nameservers unicast por defecto. Cambiar a un proveedor como el DNS gratis de Cloudflare o BunnyCDN DNS toma unos 10 minutos y da inmediatamente resolución Anycast a tu dominio.
Cómo verificar si tu DNS actual usa Anycast
El método más simple es correr una consulta DNS desde múltiples ubicaciones geográficas y comparar los tiempos de respuesta. Herramientas como DNSChecker.org o DNSMap.io muestran resultados de resolución desde servidores de todo el mundo. Si las respuestas son consistentemente rápidas sin importar la ubicación, probablemente estás en una red Anycast. Si las regiones distantes muestran respuestas mucho más lentas, tus nameservers probablemente son unicast.
DNS Anycast para proveedores de hosting y agencias
Si operas hosting para clientes a través de RemarkablePanel, la gestión de DNS es parte del panel de control. RemarkablePanel maneja las zonas DNS de los dominios hosteados, dándole a tus clientes la interfaz de gestión de DNS que necesitan sin requerir cuentas separadas de proveedores de DNS.
Para agencias que administran múltiples dominios de clientes, una elección consistente de proveedor de DNS (Cloudflare o BunnyCDN DNS son ambas opciones fuertes) simplifica la administración y asegura que todos los clientes se beneficien de la resolución Anycast sin configuración individual por dominio.
Un gran DNS es solo el inicio
El DNS Anycast lleva a los visitantes a tu servidor más rápido. RemarkableCloud se asegura de que el servidor esté listo cuando llegan: totalmente administrado, monitoreado proactivamente, SLA del 500%.
Ver planes de VPS administrado
Migración gratuita · SLA del 500% · RemarkablePanel incluido
Preguntas frecuentes
¿Cuál es la diferencia entre DNS Anycast y unicast?
El DNS unicast asigna una dirección IP única a un servidor específico. Todas las consultas DNS van a ese servidor sin importar dónde esté el visitante. El DNS Anycast asigna la misma dirección IP a múltiples servidores en distintas ubicaciones geográficas, y la red enruta automáticamente cada consulta al servidor más cercano. Anycast es más rápido para audiencias globales, más resiliente a fallas, y mejor absorbiendo ataques DDoS.
¿Necesito configurar el DNS Anycast manualmente?
No. Anycast es una característica de la infraestructura de red del proveedor de DNS, no algo que configures a nivel de registro. Cuando usas un proveedor de DNS que opera una red Anycast (Cloudflare, AWS Route 53, BunnyCDN DNS), te beneficias automáticamente del enrutamiento Anycast. La configuración la hace el proveedor, no tú.
¿El DNS Anycast es gratis?
Sí, con la mayoría de los proveedores grandes. El DNS de Cloudflare (1.1.1.1 como resolver y su DNS autoritativo) es gratis y Anycast. BunnyCDN incluye DNS Anycast con sus planes de CDN y como producto independiente. AWS Route 53 es de pago pero usa Anycast. Para la mayoría de los sitios web, un proveedor de DNS Anycast gratis es más que suficiente.
¿Cuánto mejora el DNS Anycast la velocidad del sitio?
Para visitantes geográficamente cerca de tus nameservers existentes, la mejora es pequeña. Para visitantes en regiones lejanas a tus nameservers actuales, cambiar a Anycast puede reducir el tiempo de resolución de DNS de 50 a 200ms por consulta. Multiplica eso por cada visita de página y cada recurso que requiere una consulta DNS, y el efecto acumulado en el tiempo de carga percibido es significativo, particularmente para audiencias globales.
¿El DNS Anycast ayuda con la protección DDoS?
Sí, significativamente. Un ataque DDoS volumétrico de DNS contra un nameserver unicast concentra todo el tráfico malicioso en un solo objetivo. Contra una red Anycast, ese mismo tráfico se distribuye entre todos los nodos globalmente. Cada nodo absorbe una fracción del ataque. Los grandes proveedores de DNS con cientos de Tbps de capacidad Anycast pueden absorber ataques que tumbarían instantáneamente a cualquier servidor individual.